

Vinculan a Corea del Norte con el hackeo a Binance: cómo fue el mayor robo cripto de la historia
La firma TRM Labs atribuyó el ataque a un grupo respaldado por el régimen norcoreano. La plataforma aún no confirmó quiénes fueron los responsables y aseguró que cubrirá todas las pérdidas con recursos propios.
30/10/2026 | 10:57Redacción Cadena 3
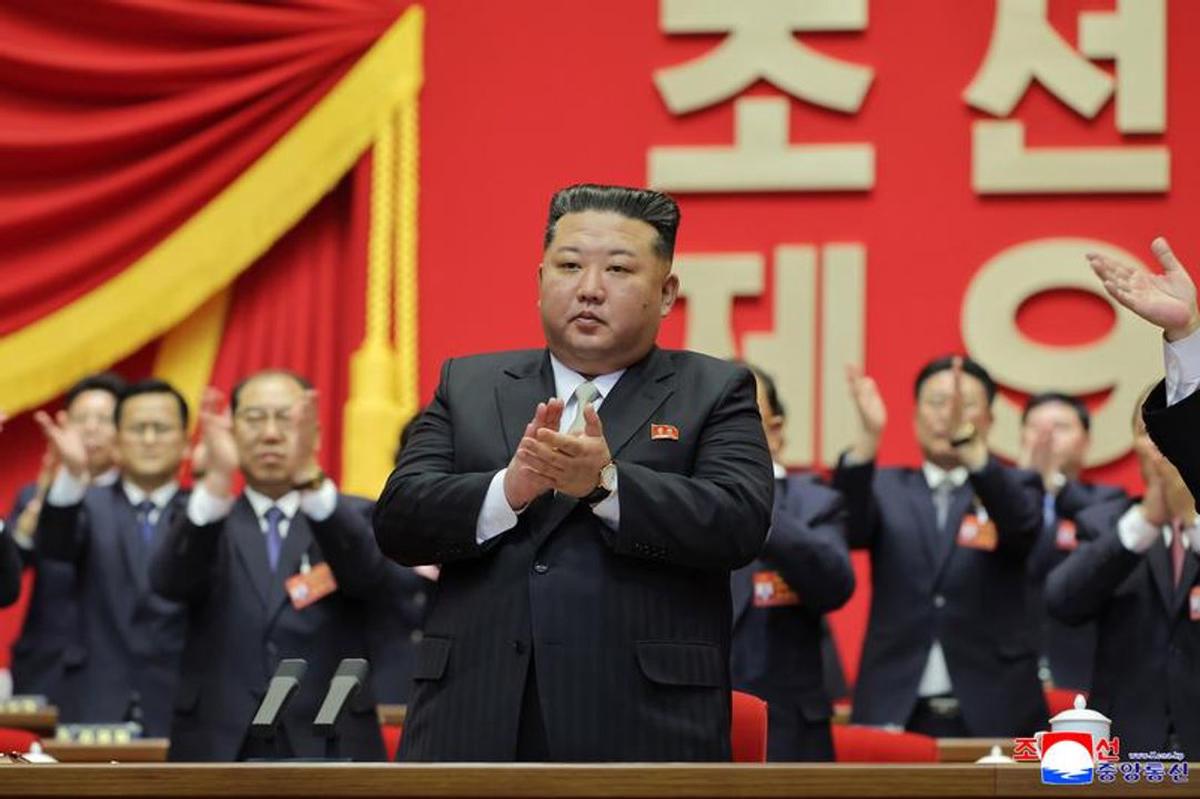
FOTO: Empresas de inteligencia apuntan a que detrás del hackeo estuvo Corea del Norte.
FOTO: Vinculan a Corea del Norte con el hackeo a Binance: robaron más de US$6.300 millones.
Un ataque informático contra Binance provocó la salida no autorizada de criptomonedas por unos US$6.300 millones y abrió una investigación sobre una posible participación de hackers de Corea del Norte. Según la firma de análisis TRM Labs, se trata del mayor robo de activos digitales registrado hasta el momento.
La empresa de inteligencia blockchain atribuyó la operación a TraderTraitor, un grupo de ciberdelincuentes respaldado por el Estado norcoreano. Binance, en cambio, todavía no confirmó la identidad de los responsables y señaló que trabaja con las autoridades para esclarecer el episodio.
De acuerdo con el relevamiento de TRM, los atacantes extrajeron aproximadamente US$6.360 millones de billeteras de Binance en diez redes blockchain el jueves 29 de octubre. La mayor parte de los movimientos se concentró en unos 20 minutos. El monto supera en más de cuatro veces los US$1.500 millones sustraídos a Bybit en febrero de 2025.
La investigación inicial de Binance apunta a la computadora de un ingeniero de desarrollo y operaciones, que habría sido vulnerada para acceder a un componente interno del sistema y enviar órdenes de retiro sin autorización. La compañía aclaró que, hasta ahora, no encontró evidencia de una filtración de las claves privadas de las billeteras.
El análisis de TRM describe una maniobra preparada con anticipación. En la red Ethereum, los responsables utilizaron 50 autorizaciones previamente firmadas para convertir una billetera de la plataforma en un mecanismo de extracción automática. En otras redes, los fondos salieron mediante transferencias firmadas.
/Inicio Código Embebido/
Investigación en curso. Binance investiga un hackeo que supera los USD 6.300 millones y suspendió los retiros
La investigación preliminar de la plataforma detectó que el ataque podría haber comenzado con el acceso no autorizado a la computadora de un ingeniero de DevOps. Aseguró que cubrirá todas las pérdidas con fondos propios y del fondo SAFU.
/Fin Código Embebido/
Para la firma investigadora, ese patrón apunta a una vulneración de la infraestructura con la que Binance autoriza las operaciones de sus billeteras conectadas a internet. Se trata de una evaluación técnica que forma parte de una investigación todavía en curso.
Binance informó que, con la colaboración de socios del sector, logró congelar alrededor de US$3.000 millones en activos afectados. Además, aseguró que cubrirá todas las pérdidas mediante su fondo de protección de usuarios, conocido como SAFU, y recursos de la empresa.
La plataforma también indicó que contactó a las autoridades y a compañías especializadas para rastrear los fondos. El informe técnico completo se publicará cuando concluyan las pericias y los hechos estén verificados.
El episodio tuvo repercusiones en el mercado: tras conocerse las primeras alertas, Bitcoin cayó por debajo de los US$80.000, en medio de la incertidumbre por el alcance del ataque.
/Inicio Código Embebido/
Ciberseguridad. Alerta por el posible hackeo a Binance: "No hay un lugar seguro para tener tus criptos"
El CEO de BTR Consulting, Gabriel Zurdo, explicó en Cadena 3 Rosario cómo fue la presunta intrusión, advirtió sobre el accionar de grupos de hackers y señaló que otras plataformas de inversión también están expuestas a ataques.
/Fin Código Embebido/
-
Lectura rápida
¿Qué ocurrió? Un ataque informático contra Binance resultó en la salida no autorizada de US$6.300 millones en criptomonedas.
¿Quiénes están involucrados? El ataque fue atribuido a TraderTraitor, un grupo de hackers respaldado por Corea del Norte.
¿Cuándo sucedió? El ataque tuvo lugar el jueves 29 de octubre.
¿Dónde se realizó el ataque? El ataque afectó a las billeteras de Binance en diez redes blockchain.
¿Cómo se llevó a cabo? Los atacantes utilizaron 50 autorizaciones previamente firmadas para ejecutar extracciones automáticas de fondos.
¿Por qué es relevante? Es el mayor robo de activos digitales registrado hasta la fecha, con implicaciones significativas en el mercado de criptomonedas.