

Hackeo a Binance: qué pasó con los US$6.300 millones robados y los fondos de los usuarios
El magíster en Bolsa y Mercados Financieros, Pedro Chávez Atia, explicó en Cadena 3 el alcance del ataque y por qué congelar activos no implica recuperarlos.
31/10/2026 | 10:41Redacción Cadena 3
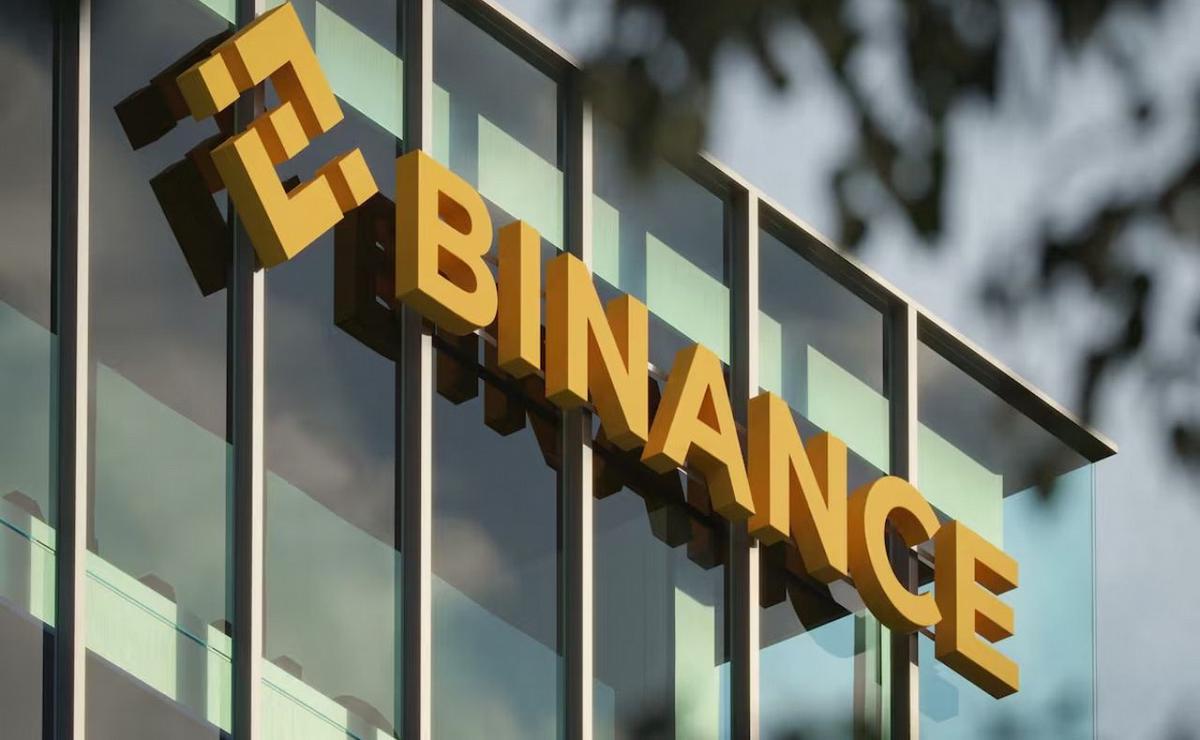
FOTO: Sede central de Binance
-
Audio. Hackeo a Binance: qué pasó con los US$6.300 millones robados y los fondos de los usuarios
Una mañana para todos
Binance sufrió un ataque informático que comprometió aproximadamente US$6.300 millones y suspendió temporalmente los retiros mientras revisa sus sistemas de seguridad. La empresa aseguró que cubrirá las pérdidas y que los fondos de los usuarios están a salvo.
El magíster en Bolsa y Mercados Financieros Pedro Chávez Atia explicó a Cadena 3 que los atacantes accedieron a recursos propios de la plataforma. "Sacaron directamente los fondos de las cuentas de Binance, no de los clientes, no de los usuarios", señaló.
Según describió, la investigación inicial apuntó a la computadora comprometida de un ingeniero como vía de acceso para realizar transferencias no autorizadas. La compañía precisó posteriormente que detectó otros puntos de vulneración y que la investigación continúa.
/Inicio Código Embebido/
Ciberseguridad. Hackeo a Binance: fuertes críticas a los controles internos y la protección de los ahorros
El especialista en ciberseguridad, Enrique Dutra, analizó en Cadena 3 cómo pudieron realizarse retiros millonarios. Planteó dudas sobre los permisos de acceso y explicó las diferencias entre billeteras calientes y frías.
/Fin Código Embebido/
Chávez Atia indicó que alrededor de US$3.000 millones fueron congelados con la colaboración de actores vinculados a criptomonedas estables, como USDT y USDC. Remarcó que esa inmovilización no equivale a una restitución: "Eso no significa que Binance los haya recuperado, sino que los fondos están congelados".
De acuerdo con su estimación, otros US$3.300 millones permanecían comprometidos. El especialista calificó el episodio como "el hackeo más grande de la historia" y mencionó una posible participación de un grupo norcoreano, una atribución que presentó como preliminar.
Sobre las restricciones, sostuvo que los usuarios podían visualizar sus saldos en la aplicación, pero no retirarlos. Binance aclaró que la suspensión era preventiva y afectaba a los retiros, mientras que los depósitos y otros servicios no comprometidos seguían operativos.
/Inicio Código Embebido/
Investigación en curso. Vinculan a Corea del Norte con el hackeo a Binance: cómo fue el mayor robo cripto de la historia
La firma TRM Labs atribuyó el ataque a un grupo respaldado por el régimen norcoreano. La plataforma aún no confirmó quiénes fueron los responsables y aseguró que cubrirá todas las pérdidas con recursos propios.
/Fin Código Embebido/
El entrevistado recordó que la plataforma cuenta desde 2018 con un fondo de emergencia y estimó su disponibilidad en unos US$1.000 millones. Con esas cifras, advirtió sobre una diferencia de aproximadamente US$2.000 millones frente al monto no congelado.
Ese cálculo se refiere al fondo de emergencia mencionado por el especialista. En su actualización del viernes, Binance informó que había reservado más de US$6.340 millones de recursos propios para cubrir los activos involucrados, combinando su fondo de protección y la tesorería corporativa.
Chávez Atia también contó que se pusieron en contacto para ofrecer un servicio de trazabilidad de criptomonedas y colaborar con el seguimiento de las transferencias.
/Inicio Código Embebido/
Investigación en curso. Binance investiga un hackeo que supera los USD 6.300 millones y suspendió los retiros
La investigación preliminar de la plataforma detectó que el ataque podría haber comenzado con el acceso no autorizado a la computadora de un ingeniero de DevOps. Aseguró que cubrirá todas las pérdidas con fondos propios y del fondo SAFU.
/Fin Código Embebido/
Informe de Guillermo López.
Lectura rápida
¿Qué ocurrió con Binance? Binance sufrió un ataque informático que comprometió aproximadamente US$6.300 millones y suspendió temporalmente los retiros.
¿Quién explicó la situación? El magíster en Bolsa y Mercados Financieros Pedro Chávez Atia brindó detalles sobre el ataque.
¿Cuándo se detectó el ataque? La situación fue informada recientemente, con actualizaciones sobre el estado de los fondos y la investigación.
¿Dónde se detectaron vulneraciones? La investigación inicial apuntó a la computadora comprometida de un ingeniero como vía de acceso.
¿Por qué se congelaron fondos? Se congelaron aproximadamente US$3.000 millones con la colaboración de actores vinculados a criptomonedas estables.